21 दिन में 45,453 आउटगोइंग कॉल! काशीपुर में अवैध इंटरनेशनल कॉल सेंटर का भंडाफोड़
Round The Watch News: उत्तराखंड के ऊधमसिंह नगर जिले के काशीपुर में फर्म की आड़ में संचालित संदिग्ध टेलीकॉम सेटअप का स्पेशल टास्क फोर्स (एसटीएफ) ने भंडाफोड़ किया है। NS Enterprise के नाम से चल रहे इस सेटअप में इंटरनेट और SIP कनेक्शन के जरिये अंतरराष्ट्रीय कॉलिंग व्यवस्था के दुरुपयोग, इंटरनेशनल गेटवे बाईपास करने और … The post 21 दिन में 45,453 आउटगोइंग कॉल! काशीपुर में अवैध इंटरनेशनल कॉल सेंटर का भंडाफोड़ appeared first on Round The Watch.
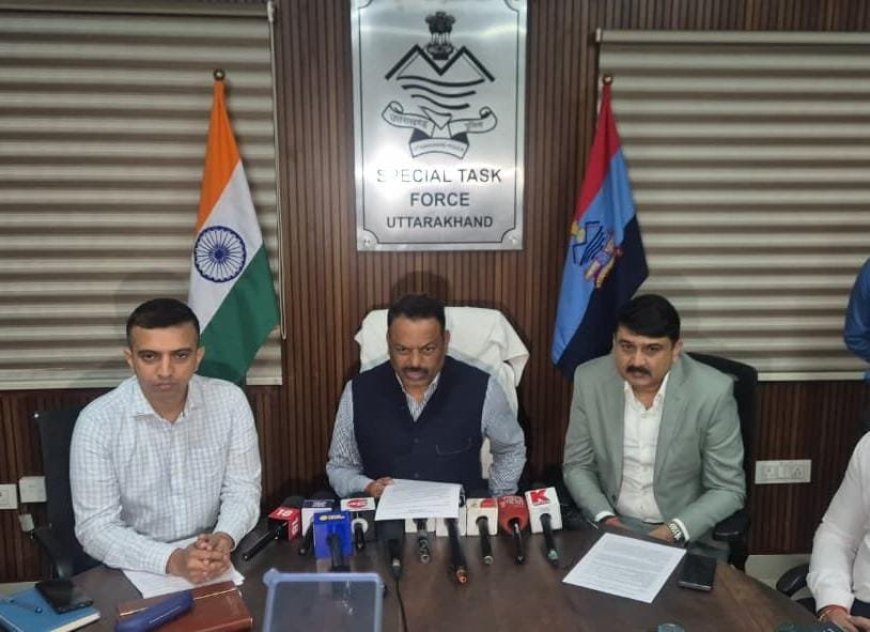
Round The Watch News: उत्तराखंड के ऊधमसिंह नगर जिले के काशीपुर में फर्म की आड़ में संचालित संदिग्ध टेलीकॉम सेटअप का स्पेशल टास्क फोर्स (एसटीएफ) ने भंडाफोड़ किया है। NS Enterprise के नाम से चल रहे इस सेटअप में इंटरनेट और SIP कनेक्शन के जरिये अंतरराष्ट्रीय कॉलिंग व्यवस्था के दुरुपयोग, इंटरनेशनल गेटवे बाईपास करने और स्वचालित फोन कॉल यानी रोबो कॉलिंग किए जाने के महत्वपूर्ण तकनीकी साक्ष्य मिले हैं।
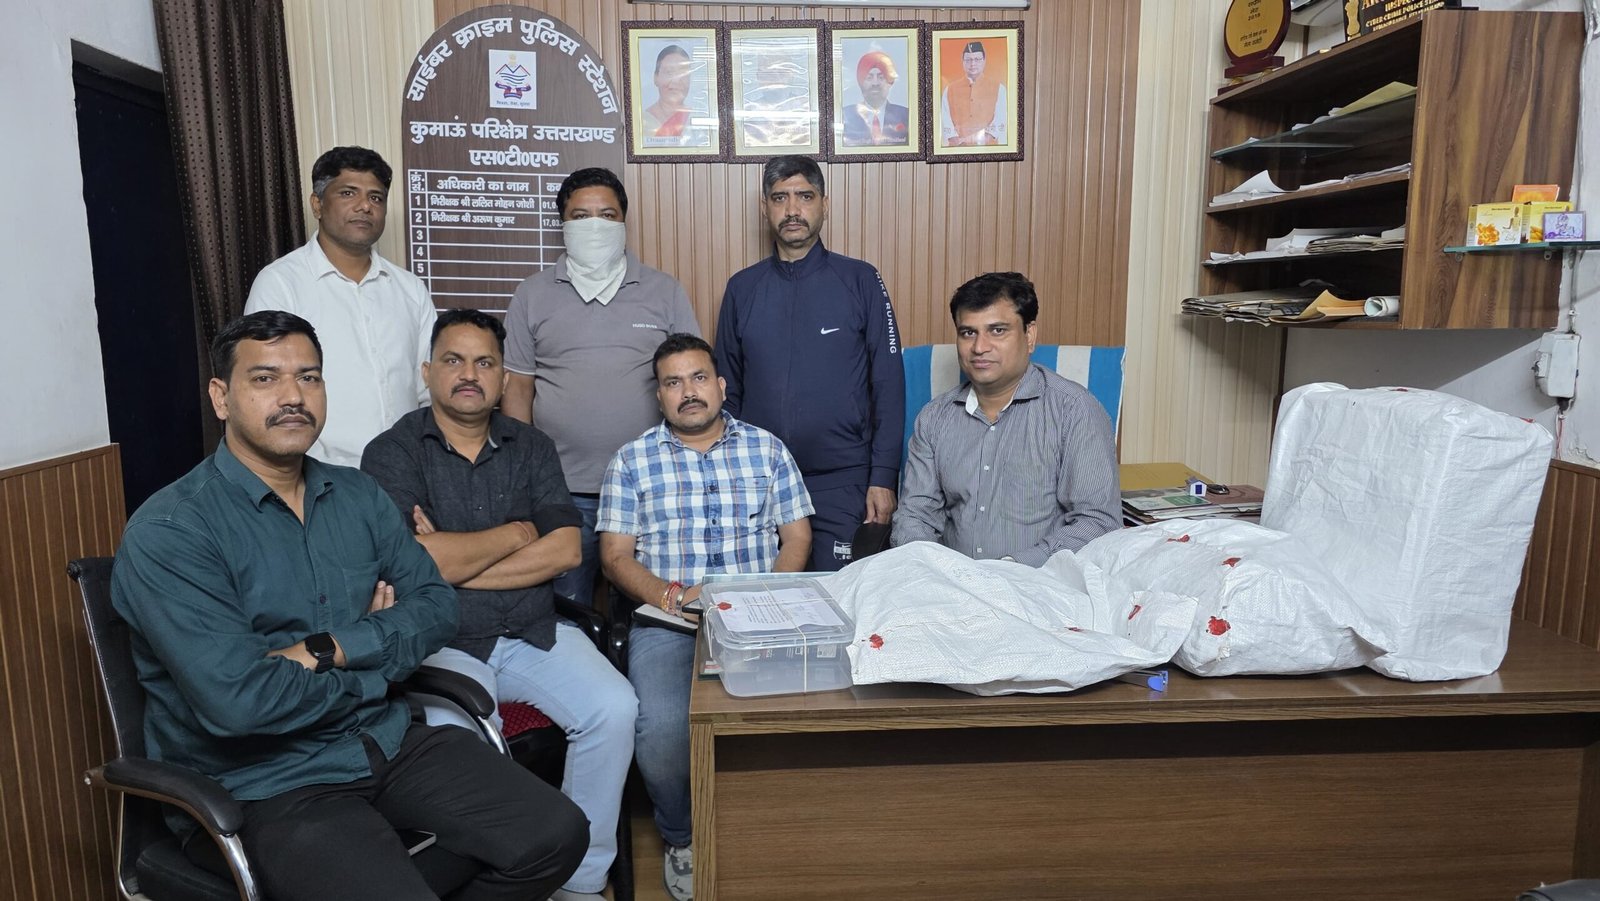
दूरसंचार विभाग से मिले इनपुट के अनुसार, महज 21 दिन में इस कनेक्शन से 45,453 आउटगोइंग कॉल किए जाने की बात सामने आई है। एसटीएफ ने मौके से कंप्यूटर, चार राउटर, टेलीकॉम उपकरण, मोबाइल फोन और अन्य नेटवर्किंग डिवाइस बरामद किए हैं। मामले में मुरादाबाद निवासी नईमुद्दीन को गिरफ्तार किया गया है। पुलिस अब इस नेटवर्क से जुड़े अन्य लोगों की भूमिका की जांच कर रही है।
 फर्म के नाम पर किराये के कार्यालय में चल रहा था सेटअप
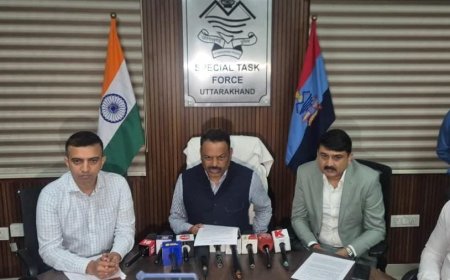
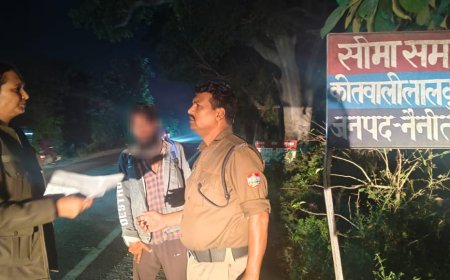
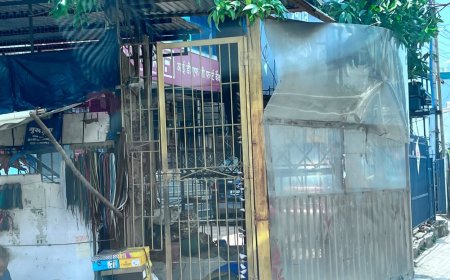
पुलिस महानिरीक्षक, एसटीएफ/साइबर नीलेश आनंद भरणे और वरिष्ठ पुलिस अधीक्षक एसटीएफ अजय सिंह के मुताबिक, साइबर अपराधों में इस्तेमाल होने वाले अवैध टेलीकॉम नेटवर्क पर निगरानी के दौरान काशीपुर में संचालित संदिग्ध सेटअप की जानकारी मिली थी। इसके बाद एसटीएफ की साइबर क्राइम कुमाऊं यूनिट और दूरसंचार विभाग की टीम ने संयुक्त रूप से मौके पर तकनीकी जांच और निरीक्षण किया। जांच में पता चला कि NS Enterprise के नाम से फर्म स्थापित कर कार्यालय किराये पर लिया गया था। वहां इंटरनेट कनेक्शन, SIP कनेक्शन, कंप्यूटर और नेटवर्किंग उपकरणों के माध्यम से टेलीकॉम सेटअप संचालित किया जा रहा था। जांच एजेंसियों को आशंका है कि इस व्यवस्था का इस्तेमाल दूरसंचार नेटवर्क की निर्धारित व्यवस्था को दरकिनार कर कॉल करने में किया जा रहा था।
गिरफ्तार मुरादाबाद निवासी नईमुद्दीन पर यह कार्रवाई
एसटीएफ ने इस मामले में नईमुद्दीन पुत्र जाहिद हुसैन निवासी मनकुआ मकसूदपुर, थाना डिलारी, जनपद मुरादाबाद, उत्तर प्रदेश को गिरफ्तार किया है। अभियुक्त के विरुद्ध साइबर क्राइम पुलिस स्टेशन, कुमाऊं, रुद्रपुर में भारतीय न्याय संहिता (BNS), 2023 की धारा 318(4) और 61(2), सूचना प्रौद्योगिकी अधिनियम की धारा 66C और 66D तथा दूरसंचार अधिनियम, 2023 की धारा 42(1) और 42(3) के तहत मुकदमा दर्ज किया गया है।
एसटीएफ के आला अधिकारियों के निर्देशन में कार्रवाई
एसटीएफ के अनुसार, यह कार्रवाई मुख्यमंत्री के निर्देशों और पुलिस महानिदेशक दीपम सेठ के दिशा-निर्देशन में साइबर अपराधों पर अंकुश लगाने के लिए चलाए जा रहे अभियान के तहत की गई। अभियान का नेतृत्व पुलिस महानिरीक्षक, एसटीएफ/साइबर नीलेश आनंद भरणे और वरिष्ठ पुलिस अधीक्षक एसटीएफ अजय सिंह के नेतृत्व में किया जा रहा है।
कार्रवाई में एसटीएफ की साइबर क्राइम पुलिस स्टेशन कुमाऊं परिक्षेत्र, रुद्रपुर की टीम शामिल रही। टीम में निरीक्षक अरुण कुमार, उपनिरीक्षक अशोक कांडपाल, उपनिरीक्षक प्रकाश भगत, अपर उपनिरीक्षक सत्येंद्र गंगोला, अपर उपनिरीक्षक विनोद कुमार बिष्ट, हेड कांस्टेबल मनोज कुमार और कांस्टेबल मुहम्मद उस्मान शामिल थे।
दूरसंचार विभाग की ओर से ADG (Security & Technology) राहुल नरेडी और JTO (Security & Technology) मीनू कुमारी ने संयुक्त कार्रवाई में भाग लिया।
एक महीने में तीन मुकदमे, चार आरोपी जेल भेजे
एसटीएफ ने बताया कि पिछले एक महीने की अवधि में सिम बॉक्स और अवैध टेलीकॉम सेटअप से संबंधित तीन मुकदमे दर्ज किए गए हैं। इन मामलों में कुल चार आरोपियों को जेल भेजा गया है। काशीपुर की कार्रवाई को इसी अभियान की एक और महत्वपूर्ण कड़ी माना जा रहा है।
सिम बॉक्स जैसे उपकरणों का इस्तेमाल कुछ अवैध टेलीकॉम नेटवर्क में बड़ी संख्या में मोबाइल सिम के माध्यम से कॉल को स्थानीय मोबाइल नेटवर्क और इंटरनेट आधारित टेलीफोनी के बीच जोड़ने के लिए किया जा सकता है। इससे अंतरराष्ट्रीय कॉल को स्थानीय कॉल जैसा दिखाने या कॉलिंग के वास्तविक स्रोत को छिपाने की आशंका पैदा हो सकती है। हालांकि, काशीपुर के मौजूदा मामले में सिम बॉक्स की बरामदगी का उल्लेख नहीं है। यहां सामने आए सेटअप की वास्तविक तकनीकी संरचना की पुष्टि जांच के बाद ही होगी।
एसटीएफ के अनुसार, इस मामले में अन्य संभावित सहयोगियों की भूमिका की जांच जारी है। बरामद उपकरणों और डिजिटल साक्ष्यों का विश्लेषण पूरा होने के बाद आगे की वैधानिक कार्रवाई की जाएगी।
क्या होता है ILD गेटवे बाईपास?
इस मामले का सबसे महत्वपूर्ण पहलू ILD गेटवे बाईपास है। ILD का पूरा नाम इंटरनेशनल लॉन्ग डिस्टेंस है। सामान्य तौर पर विदेश से भारत आने वाली अंतरराष्ट्रीय कॉल अधिकृत अंतरराष्ट्रीय गेटवे और दूरसंचार नेटवर्क के निर्धारित रास्ते से होकर गुजरती है। ILD गेटवे इस अंतरराष्ट्रीय कॉलिंग व्यवस्था का महत्वपूर्ण हिस्सा होता है।
गेटवे बाईपास का मतलब है निर्धारित अंतरराष्ट्रीय टेलीकॉम मार्ग को दरकिनार कर कॉल को दूसरे तकनीकी रास्ते से भेजना। ऐसी व्यवस्था का इस्तेमाल अनधिकृत अंतरराष्ट्रीय कॉलिंग, कॉल के वास्तविक स्रोत को छिपाने या दूरसंचार नियमों से बचने के लिए किया जा सकता है। हालांकि, काशीपुर के इस मामले में कॉल किस देश से आ रही थीं, किन नंबरों पर की गईं और उनका वास्तविक उद्देश्य क्या था, इसका पूरा विवरण तकनीकी जांच के बाद ही स्पष्ट होगा।
SIP कनेक्शन से कैसे होती है कॉलिंग?
SIP का पूरा नाम सेशन इनिशिएशन प्रोटोकॉल (Session Initiation Protocol) है। यह इंटरनेट के जरिये वॉयस कॉल स्थापित करने और उन्हें संचालित करने में इस्तेमाल होने वाली तकनीक है। इंटरनेट आधारित कॉलिंग सेवाओं और ऑफिस टेलीफोन प्रणालियों में इसका वैध इस्तेमाल भी होता है।
जांच के दौरान संदिग्ध सेटअप में SIP कनेक्शन, नेटवर्किंग उपकरण और अन्य टेलीकॉम संसाधन मिले। दूरसंचार विभाग से प्राप्त इनपुट के अनुसार, इन कनेक्शनों के माध्यम से ILD गेटवे बाईपास किए जाने और ऑटोमेटेड कॉलिंग की आशंका थी। ध्यान देने वाली बात यह है कि SIP तकनीक अपने आप में अवैध नहीं है। इस मामले में जांच का केंद्र इसका कथित इस्तेमाल और कॉलिंग गतिविधियों का स्वरूप है।
21 दिन में 45,453 कॉल, रोबो कॉलिंग की जानकारी
जांच एजेंसियों के अनुसार, संदिग्ध कनेक्शन से 21 दिनों के भीतर 45,453 आउटगोइंग कॉल किए जाने की जानकारी सामने आई है। इतनी बड़ी संख्या में कॉल होने के कारण मामले में स्वचालित कॉलिंग की आशंका जताई गई है।
रोबो कॉलिंग ऐसी व्यवस्था है, जिसमें सॉफ्टवेयर या तकनीकी प्रणाली के माध्यम से बड़ी संख्या में लोगों को स्वचालित फोन कॉल की जाती हैं। इनमें रिकॉर्डेड संदेश सुनाए जा सकते हैं या कॉल को आगे किसी व्यक्ति से जोड़ा जा सकता है। इस तकनीक का इस्तेमाल वैध प्रचार और सूचना देने के लिए भी होता है, लेकिन साइबर धोखाधड़ी में इसका दुरुपयोग भी संभव है। महत्वपूर्ण यह है कि 45,453 कॉल किए जाने का आंकड़ा सामने आया है। जांच में कॉल के रिकॉर्ड, उनके गंतव्य, इस्तेमाल किए गए नंबर और संभावित लाभार्थियों की भूमिका का पता लगाया जाएगा।
कंप्यूटर में Linux, FreePBX और रिमोट एक्सेस के साक्ष्य
एसटीएफ की तकनीकी जांच में कंप्यूटर सिस्टम के भीतर Linux आधारित वर्चुअल मशीन, FreePBX लॉगिन, रिमोट एक्सेस सॉफ्टवेयर, SSH क्लाइंट और WhatsApp Web से संबंधित डिजिटल साक्ष्य मिले हैं। जांच टीम ने सिस्टम लॉग्स, वर्चुअल मशीन से संबंधित तकनीकी डेटा और व्हाट्सएप चैट को सुरक्षित किया है।
इन तकनीकी शब्दों को समझें तो:
– Linux आधारित वर्चुअल मशीन: कंप्यूटर के भीतर सॉफ्टवेयर की मदद से बनाया गया एक अलग आभासी कंप्यूटर, जिसमें अलग ऑपरेटिंग सिस्टम चलाया जा सकता है। इसका उपयोग विभिन्न तकनीकी सेवाएं चलाने या उनकी जांच करने में होता है।
– FreePBX: इंटरनेट आधारित टेलीफोन एक्सचेंज यानी PBX को संचालित और व्यवस्थित करने के लिए इस्तेमाल होने वाला सॉफ्टवेयर। PBX ऐसी व्यवस्था है, जिससे किसी कार्यालय या संस्थान में कई टेलीफोन एक्सटेंशन और कॉलिंग सुविधाएं संचालित की जा सकती हैं।
– रिमोट एक्सेस सॉफ्टवेयर: ऐसा सॉफ्टवेयर, जिसकी मदद से दूसरे कंप्यूटर या सिस्टम को दूर बैठकर एक्सेस और नियंत्रित किया जा सकता है।
– SSH क्लाइंट: सुरक्षित नेटवर्क कनेक्शन के माध्यम से किसी दूसरे कंप्यूटर या सर्वर में लॉगिन कर कमांड चलाने के लिए इस्तेमाल होने वाला टूल।
– WhatsApp Web: कंप्यूटर के ब्राउजर पर व्हाट्सएप इस्तेमाल करने की सुविधा। जांच में इससे संबंधित डिजिटल साक्ष्य और बातचीत मिली है।
एसटीएफ के मुताबिक, व्हाट्सएप चैट में SIP ट्रंक, SIP केबल और इंटरनेट कनेक्शन से संबंधित बातचीत मिली है। इन चैट और अन्य डिजिटल साक्ष्यों को विवेचना के लिए महत्वपूर्ण मानते हुए सुरक्षित किया गया है।
RAM Dump से खुलेगी डिजिटल गतिविधियों की परतें
जांच टीम ने कंप्यूटर सिस्टम और वर्चुअल मशीन का RAM Dump भी संकलित किया है। RAM कंप्यूटर की अस्थायी मेमोरी होती है, जिसमें सिस्टम के काम करते समय डेटा और चल रही प्रक्रियाओं से संबंधित कुछ जानकारियां मौजूद हो सकती हैं।
RAM Dump तैयार करने का अर्थ इस मेमोरी की स्थिति का तकनीकी रिकॉर्ड सुरक्षित करना है। इससे जांचकर्ताओं को सिस्टम पर चल रही प्रक्रियाओं और संभावित डिजिटल गतिविधियों के बारे में अतिरिक्त जानकारी मिल सकती है। हालांकि, इससे अपने आप किसी अपराध की पुष्टि नहीं होती। निष्कर्ष निकालने के लिए अन्य डिजिटल साक्ष्यों और लॉग्स का विश्लेषण भी जरूरी है।
एसटीएफ अब बरामद उपकरणों, सिस्टम लॉग्स, वर्चुअल मशीन और चैट का तकनीकी परीक्षण कर रही है। इसका उद्देश्य कॉलिंग व्यवस्था की वास्तविक प्रकृति, संभावित उपयोगकर्ताओं और अन्य संलिप्त व्यक्तियों की पहचान करना है।
जियो-एयरटेल राउटर समेत ये उपकरण बरामद
संयुक्त कार्रवाई के दौरान मौके से निम्नलिखित इलेक्ट्रॉनिक उपकरण बरामद किए गए हैं:
1. एक कंप्यूटर।
2. तीन जियो राउटर।
3. एक एयरटेल राउटर।
4. एक SETU VTEP उपकरण।
5. पेन ड्राइव।
6. मोबाइल फोन।
7. अन्य नेटवर्किंग उपकरण।
8. कंप्यूटर सिस्टम और वर्चुअल मशीन से संबंधित डिजिटल डेटा।
राउटर ऐसा उपकरण है, जो नेटवर्क के बीच डेटा के आवागमन को व्यवस्थित करता है और उपकरणों को इंटरनेट से जोड़ने में मदद करता है। वहीं, SETU VTEP एक टेलीकॉम इंटरफेस उपकरण है, जिसका उपयोग उपयुक्त टेलीफोन और VoIP प्रणालियों को आपस में जोड़ने के लिए किया जा सकता है। VoIP का अर्थ वॉयस ओवर इंटरनेट प्रोटोकॉल है, यानी इंटरनेट नेटवर्क के जरिये आवाज का संचार।
बरामद उपकरणों की संख्या और उनकी मौजूदगी अपने आप में किसी अपराध का अंतिम प्रमाण नहीं है। जांच एजेंसियां इनके कॉन्फिगरेशन, कनेक्शन रिकॉर्ड और डिजिटल डेटा के आधार पर यह पता लगाने का प्रयास कर रही हैं कि इनका इस्तेमाल किस तरह किया जा रहा था।
साइबर ठगी होने पर कहां करें शिकायत?
यदि कोई व्यक्ति साइबर वित्तीय धोखाधड़ी का शिकार होता है, तो उसे बिना देरी किए हेल्पलाइन नंबर 1930 पर संपर्क करना चाहिए। इसके साथ ही राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर शिकायत दर्ज की जा सकती है।
ऑनलाइन शिकायत पोर्टल: “राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल” (https://cybercrime.gov.in?utm_source=chatgpt.com)
The post 21 दिन में 45,453 आउटगोइंग कॉल! काशीपुर में अवैध इंटरनेशनल कॉल सेंटर का भंडाफोड़ appeared first on Round The Watch.
What's Your Reaction?
-
 Deepti PandeyKab tak ignore karenge hum log?
-
Sanjana SinghMujhe samajh nahi aa raha, aap explain karenge?
-
Rani VermaLog ab kuch seekh rahe hain.
-
Shilpa ShahThis news deserves more attention.
-
Yashaswini NairPositive outlook rakhna zaroori hai.